

微信扫一扫加好友咨询
咨询QQ:1220018824
提交成功,系统已安排商务经理稍后与您联系
操作失败
发布时间:2026-10-12 18:55:25
做过跨境出海、跨国SaaS平台或海外电商独立站的技术架构师与运维负责人,几乎都有过一段刻骨铭心的‘云上惊魂夜’。
很多初创团队在业务出海初期,急于完成海外服务器购买与亚马逊服务器开通,面对官方英文注册界面、复杂的绑定国际双币信用卡流程以及动辄触发的风控二次审核(二审),往往选择在灰色市场上搜寻所谓的‘成品亚马逊账号出售’、‘现成海外AWS账号’或非法‘亚马逊服务器买卖’渠道。某些宣称‘内附1000美元额度、开箱即用、免实名免绑卡’的账号,看似省去了繁琐的开通步骤,殊不知这正是把企业的核心业务资产架在了一座随时喷发的活火山之上。
根据我们团队在多年服务数百家出海企业的真实运维经验中,这类非合规账号通常在运行1至4周内便会毫无预警地遭遇AWS智能风控系统的精准拦截。伴随而来的是控制台突发登录锁定、API全部返回403 Forbidden、生产数据库与核心EC2实例瞬间被掐断。更有甚者,灰产卖家通过预留的Root最高权限或隐藏的IAM AccessKey后门,在午夜将整个S3存储桶与数据库快照窃取勒索,或是因上游黑卡拒付导致账号被永久封禁,所有数据不可逆损毁。
对于任何一家严肃的商业化企业而言,服务器买卖绝不是简单的买进卖出,而是关乎业务连续性、数据主权与财税合规的底层基石。作为亚马逊云服务器代理商(AWS Advanced Consulting & Resell Partner),我们撰写本篇实战长文,旨在彻底撕开黑灰产账号交易的技术黑盒,从合规准入、架构治理、财务结算到安全加固,系统性阐述如何通过正规AWS代理商体系实现企业级安全开通、对公充值与多账号合规架构落地。
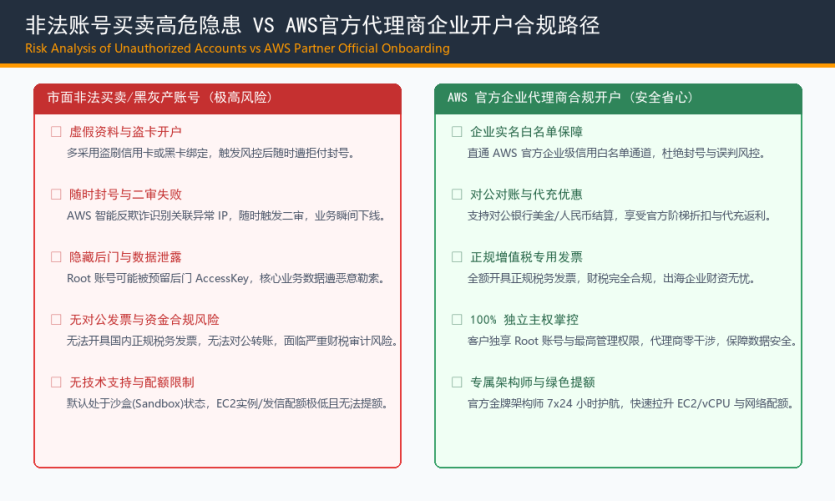
图1:市面非法买卖账号高危陷阱 vs AWS 官方企业代理商合规开户全流程全方位对照
💡 架构师第一防线:切勿将生产资产托付于非实名账号 |
企业在进行亚马逊服务器账户部署时,通常有两种正规路径:一是企业自行在AWS官网使用企业邮箱和双币信用卡注册;二是通过官方授权的AWS代理商进行企业开户与托管代充。虽然两者使用的底层底层云基础设施(如EC2、S3、Aurora、RDS等)完全一致,但在财务结算、合规保障、技术支持与风控等级上存在巨大鸿沟。
• 1. 彻底解决外币信用卡与财税对公难题
国内企业出海时,AWS官网直连只支持VISA/MasterCard等外币信用卡扣款。对于很多规模型企业,财务要求必须使用公司公对公银行账户进行美金电汇(Wire Transfer)或人民币结算,并全额开具正规国内增值税专用发票(6%税点)。若由员工个人信用卡垫付,不仅面临额度上限受限、结汇困难,还会带来严重的税务合规隐患。通过亚马逊云服务器代理商,企业可直接签订正规国内采购合同,支持人民币/美金对公银行转账,享受亚马逊服务器充值代充服务,并开具正规增值税专票,完全契合审计与上市合规标准。
• 2. 官方企业信用白名单与风控免疫
个人或普通主体在自行开通亚马逊云服务器时,常因异地登录、高并发流量突增或大批量申请高配vCPU实例而触发AWS反欺诈机器学习模型(Fraud Detection),导致账号进入只读模式或暂停服务。而通过AWS代理体系开通的亚马逊服务器账户,直接接入官方Partner信用池与企业级服务通道,享有更高的风控容忍度与官方白名单背书,极大降低了误封率。
• 3. 专属额度授信(Credit Line)与大客户阶梯折扣
普通新开账号往往受到严格的默认配额限制(如每个区域仅允许运行几台基础EC2实例),且必须当月实时扣款。通过官方代理商渠道,优质出海企业可申请‘先使用、后付款’的弹性账期授信,同时依托代理商聚合采购规模,享受官方公布价基础上的专属阶梯返利与优惠代充折扣,显著降低出海IT总拥有成本(TCO)。
• 4. 100% 独立主权掌控与金牌架构师支持
规范的AWS代理商服务秉承‘权限归客户、服务归代理’的原则。企业开通后拥有100%独立的Root最高权限和全局控制权,代理商无需也严禁索取客户的Root密码或AccessKey。此外,企业可直接获得AWS认证解决方案架构师(AWS Certified Solutions Architect)提供的7x24小时架构咨询、宕机应急排障及跨区域网络优化支持。
为了帮助技术决策者与企业采购部门清晰评估风险与收益,我们汇总了以下全生命周期对比矩阵:
评估维度 | 市面非法买卖/黑灰产账号 | 个人/普通企业自绑卡账号 | AWS官方企业代理商开户/代充 |
账号法律归属与主权 | 归属不明(盗刷/虚假主体),随时被找回 | 企业自持,需专人长期维护绑定信用卡 | 100% 客户企业自持,主权完全独立 |
风控等级与二审风险 | 极高风险,90%以上在1个月内被封禁 | 中等风险,跨境登录易触发二审 | 官方企业白名单通道,极低风控风险 |
支付与充值结算方式 | 虚拟币/微信私下转账,存在资金诈骗风险 | 必须国际外币信用卡,按月自动扣款 | 国内对公转账/美金电汇,支持对公代充 |
发票开具与税务合规 | 无法开具任何发票,面临财税审计风险 | 仅能提供海外电子Invoice,无法国内抵扣 | 全额开具正规增值税专用发票(6%专票) |
实例与网络配额限制 | 处于严重受限的沙盒状态(Sandbox) | 默认配额较低,提额申请审批缓慢 | 代理商绿色通道快速申请上调vCPU配额 |
技术架构支持与SLA | 无任何售后,卖家随时失联跑路 | 仅能通过AWS基础工单排队,响应较慢 | 专属架构师1对1指导,7x24小时应急保障 |
采购成本与专属返利 | 表面低价,实际存在资金被卷跑隐患 | 按照AWS官方公开零售价全额扣除 | 享受大客户聚合阶梯折扣与代充返点优惠 |
当企业完成正规亚马逊开通并进入规模化运营阶段后,绝不能把所有业务模块塞进单一的AWS账号中。在微服务与DevOps体系下,‘单一账号多环境混合’是灾难的温床——开发人员误删生产数据库、测试代码泄露AccessKey导致生产机被植入挖矿木马的悲剧屡见不鲜。
生产级最佳实践是采用 AWS Organizations 搭建多账号分层治理拓扑,以组织单元(Organizational Unit, OU)为边界,实现环境物理隔离、集中合并账单与顶层安全防护。
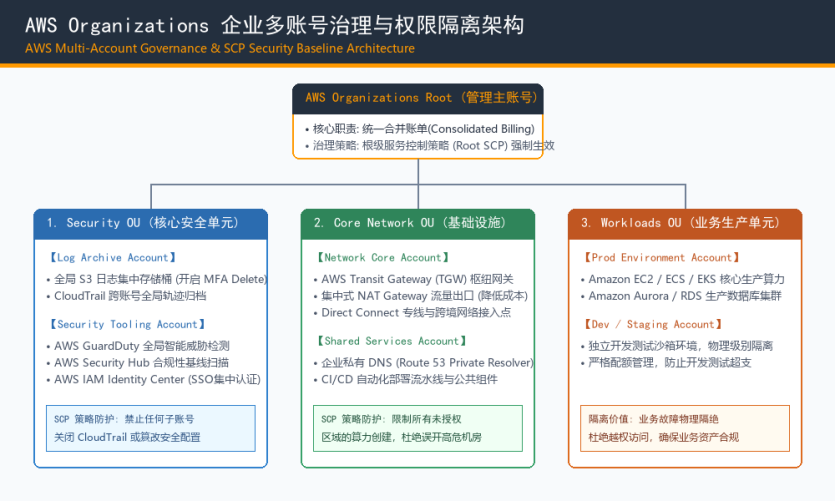
图2:企业级 AWS Organizations 多账号分层治理与 SCP 策略管控拓扑架构
• 1. 核心管理主账号 (Management Root Account)
该账号仅用于组织治理与集中财务计费(Consolidated Billing),严禁在其中部署任何实际业务算力或存储资源。通过集中合并账单,组织内所有子账号产生的EC2、S3和数据传输用量可自动合并计算阶梯折扣,同时全额汇总至代理商代充体系中统一结算。
• 2. 安全核心单元 (Security OU)
包含两个核心子账号:Log Archive Account(全局日志归档账号)与 Security Tooling Account(安全工具账号)。所有业务子账号产生的 CloudTrail 审计日志、VPC Flow Logs 和 S3 访问日志均实时推送到 Log Archive 账号中的独立 S3 桶,并启用 S3 Object Lock 防篡改机制,即便子账号被黑客攻破,也无法删除攻击痕迹。
• 3. 服务控制策略 (SCP) 生产级硬防护
SCP 是 AWS Organizations 提供的顶层防护栏(Guardrail)。无论子账号中的 IAM 用户甚至 Root 用户拥有多大权限,都无法突破 SCP 的强制限制。例如,企业可以通过在 Root 节点附加以下 JSON 策略,全局禁止除特定安全人员外关闭 CloudTrail 日志记录:
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "EnforceCloudTrailProtection",
"Effect": "Deny",
"Action": [
"cloudtrail:StopLogging",
"cloudtrail:DeleteTrail",
"cloudtrail:UpdateTrail"
],
"Resource": "*"
},
{
"Sid": "RestrictNonAuthorizedRegions",
"Effect": "Deny",
"NotAction": [
"iam:*", "organizations:*", "route53:*", "cloudfront:*", "wafv2:*"
],
"Resource": "*",
"Condition": {
"StringNotEquals": {
"aws:RequestedRegion": ["us-east-1", "ap-southeast-1", "eu-central-1"]
}
}
}
]
}
💡 架构师实战经验:SCP 区域限制策略是出海降本第一神器 |
完成亚马逊服务器账户开通与组织配置后,正式上线业务前必须执行严格的安全基线加固与成本防失控四步法。
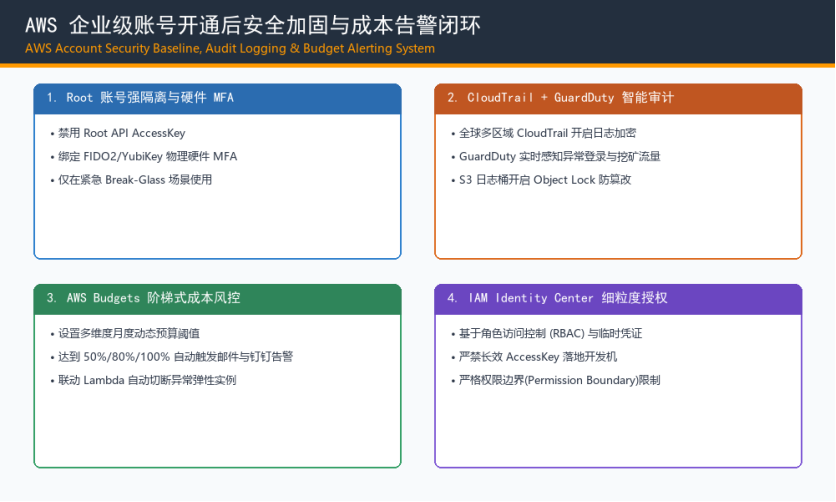
图3:AWS 账号生产级四重安全防线与智能告警响应闭环架构
1. 第一步:Root 账号彻底封存与硬件 MFA 绑定
严禁为 Root 账号生成任何 API AccessKey。为 Root 账号绑定物理硬件安全密钥(如 YubiKey FIDO2 密钥)或企业独立托管的 TOTP 动态口令,将其凭据作为‘紧急破玻璃(Break-Glass)’账号存入高等级实体密码箱。日常所有开发与运维操作均通过 IAM Identity Center (AWS SSO) 进行多因素动态授权。
2. 第二步:全区域启用 CloudTrail 与 GuardDuty 威胁感知
开启跨所有 AWS 区域的 CloudTrail 追踪,确保控制台登录、API 调用、资源变更毫秒级留痕。同步开启 AWS GuardDuty 智能威胁检测服务,利用机器学习分析 DNS 查询日志与 VPC 流量,实时识别凭据泄露、异常跨国登录与已知恶意矿池连接。
3. 第三步:AWS Budgets 阶梯式动态成本告警
在账单控制台配置多级动态预算阈值。例如:当月度预测支出达到预算的 50%、80%、100% 时,自动通过 Amazon SNS 联动 Webhook 推送告警至钉钉、企微或飞书运维群。对于极端突发流量场景,可联动 AWS Lambda 自动对非生产环境的弹性算力执行熔断保护。
4. 第四步:IAM 权限最小化与临时凭证轮转
彻底废除在代码中硬编码永久 AccessKey 的陋习。所有运行在 Amazon EC2 或容器集群中的应用,统一通过 IAM Instance Profile / IAM Roles 自动获取每小时自动轮转的临时安全凭证(STS),彻底杜绝密钥意外泄露至 GitHub 公开仓库的安全事件。
【高频问答】 Q1: 通过亚马逊云代理商开通的账号,我们企业的数据安全有保障吗?代理商能看到我们的业务代码和数据库吗?
A1: 完全无法看到,且绝对安全。在 AWS 官方 Partner 架构下,代理商仅负责底层财务计费结算与渠道邀请,客户享有 100% 独立的 Root 管理主权与 IAM 权限。代理商没有任何权限访问客户的 EC2 实例内数据、S3 存储桶文件或数据库内容。所有数据资产在物理层面由 AWS 军工级硬件加密与 Nitro 安全芯片进行完全隔离。
【高频问答】 Q2: 如果我们之前已经自行注册了 AWS 账号,可以转入代理商进行代充优惠与对公发票结算吗?
A2: 完全可以。企业现有的 AWS 存量账号可以通过官方提供的‘账号关联/邀请链接(Account Linking)’平滑迁移至代理商的组织账单池中。迁移过程仅涉及底层计费关系的变更,正在线上运行的 EC2 算力、数据库集群、公网 IP 及网络配置完全无需重启,实现零宕机、零中断无缝过渡。
【高频问答】 Q3: 企业申请亚马逊服务器充值代充时,资金结算与发票开具的具体流程是怎样的?
A3: 流程非常标准化:① 双方签署正规云服务商务合作协议;② 代理商为企业核准授信额度或生成充值订单;③ 客户通过国内银行对公转账(人民币)或跨境电汇(美金)支付;④ 代理商完成系统级额度划拨并出具财务对账单;⑤ 代理商按月向企业开具正规国内增值税专用发票(或普通发票),助力企业实现 100% 财税合规。
【高频问答】 Q4: 为什么很多企业在开通海外服务器时,更倾向于选择 AWS 而非普通廉价小机房?
A4: 亚马逊云拥有全球覆盖最广、合规认证最齐全的云基础设施,全球建有超过 33 个地理区域与 105 个可用区,骨干网络带宽质量与抗 DDoS 能力位居全球前列。无论出海欧美、东南亚、日韩还是中东,AWS 都能提供超低延迟的直连网络与丰富的生态组件(从无服务器 Lambda 到企业级 Aurora 数据库),配合官方代理商的本地化支持,是企业全球化业务拓展的最稳健护城河。
在出海浪潮汹涌澎湃的今天,技术架构的稳固与合规是决定企业生死存亡的关键胜负手。试图通过‘非法买卖账号’来节省一时的人力或流程成本,最终往往会付出十倍、百倍于此的惨痛代价。
作为深耕亚马逊云生态多年的专业云服务器代理商,我们始终致力于为广大出海企业打造‘合规、安全、省心、降本’的全球化云上底座。从企业极速开通、对公账单代充、发票财税合规,到多账号组织架构设计与 7x24 小时架构保驾护航,我们愿做您出海征程中最坚实的云上盟友。如果您正在规划海外服务器购买、AWS 账号开通或云上成本优化,欢迎随时与我们的资深架构师团队取得联系,开启稳健合规的全球上云之旅!
如果需要更深入咨询了解可以联系全球代理上TG:@jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。