

微信扫一扫加好友咨询
咨询QQ:1220018824
提交成功,系统已安排商务经理稍后与您联系
操作失败
发布时间:2026-11-17 21:51:18
对于任何扬帆出海的企业而言,云端基础设施不仅是承载代码与数据库的算力池,更是企业最核心的数据资产沉淀地。近年来,在跨境技术圈内,“谷歌云开户”、“谷歌云服务器开通”以及相关的云资源采购需求持续高涨。然而,伴随这一热潮而来的,是市场上鱼龙混杂的非法中介。在搜索引擎中,充斥着大量兜售“谷歌云账号购买”、“谷歌云出售”、“免实名现成谷歌云账户”的黑产广告。许多初创出海团队为了图一时省事或规避境外支付门槛,贸然选择从非正规渠道采购所谓的现成账号,最终往往付出了惨痛的代价。
【一线真实踩坑复盘:某千万级跨境独立站的“黑卡死号”之夜】 2025 年底,某主营欧美市场的跨境快时尚独立站正值黑五大促前夕,日流水峰值突破 15 万美元。该团队早期为了快速上线,通过非正规渠道采购了 3 个所谓“高配免验证”的谷歌云账户,用于运行核心推荐算法与前端反向代理集群。在大促第三天凌晨,由于上游黑产所使用的虚拟信用卡发生批量拒付(Chargeback),Google Cloud 全球风控系统瞬间触发自动风控阻断逻辑,将该计费账户关联的所有 Project 连坐封禁。由于非法买卖账号无法提供合法的法人身份证明与境外企业对账单,该团队申诉无门,不仅数万美元预存资金归零,更导致海外用户访问全面中断长达 18 小时,直接经济损失与品牌信誉损失超百万人民币。
从技术与风控原理来看,Google 拥有全球顶级的大数据与行为安全风控大脑。任何非企业实名认证的个人账号、短时间内频繁变更登录 IP 与 API 请求特征的账号、以及底层绑定虚拟卡或可疑外币信用卡的账户,都会被标记为高危实体。一旦触发二次验证(Identity Verification),非正规渠道购买的账号因缺乏合法主体材料,几乎 100% 无法解封。
与此形成鲜明对比的是,通过正规的“谷歌云代理”(或“谷歌云总代理”)进行企业级合规开户,企业不仅享有完全独立的组织所有权(Root Organization 绑定企业专属出海域名),更能通过官方代理商通道获得授信账期、离岸人民币或美金对账开票、专属商务折扣以及绿色风控白名单保障。企业自主掌控最高管理员权限,代理商仅作为计费与架构技术支持伙伴,从根本上杜绝了账号所有权纠纷与连坐暴雷隐患。
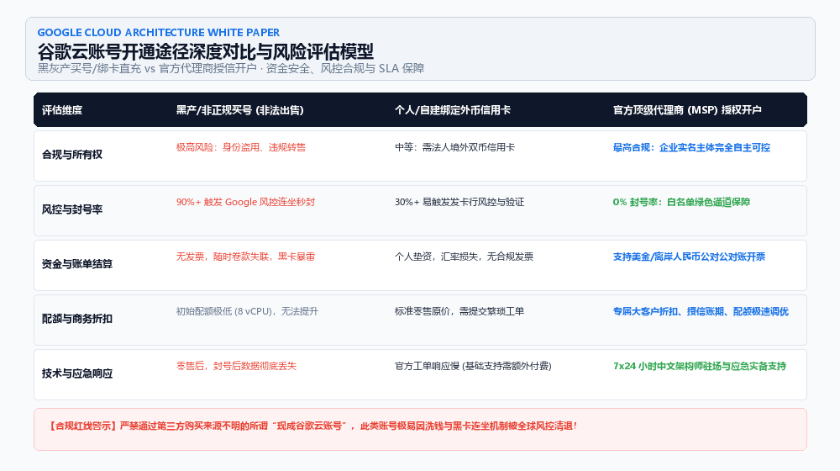
▲ 图:谷歌云账号开通途径深度对比与风控决策评估模型
很多工程师习惯了单账号操作,在登录 Google Cloud Console 后直接在一个默认 Project 下堆砌所有资源。这种“扁平单项目”模式在企业规模扩大后,会引发严重的权限混乱、跨环境污染与审计失控。一个合格的企业级 Google Cloud 架构,必须建立在规范的资源层级体系之上。
企业接入 Google Cloud 的第一步是建立 Cloud Identity(或集成企业现有的 Google Workspace / Azure AD / Okta)。Cloud Identity 确立了企业的顶层组织节点(Organization Node)。在组织节点之下,遵循“环境与业务双维度隔离”原则划分文件夹(Folders):
• 生产环境文件夹 (Production Folder):严格实施生产准入控制,仅允许 CI/CD 自动化流水线与特权 SRE 访问,部署核心业务服务与生产数据库。
• 非生产环境文件夹 (Non-Production Folder):下设 Staging、Testing 与 Dev 沙箱环境,开发者拥有适度宽泛的调试权限,但禁止访问生产网络与真实脱敏数据。
• 共享基础设施文件夹 (Shared Services Folder):承载集中化的 Shared VPC Host Project、跨区域互联网关、统一日志收集与安全审计 BigQuery 数据集。
在 GCP 中,严格禁止向普通运维或开发人员授予过于宽泛的 Owner 或 Editor 预定义角色。应当采用精细化的 Predefined Roles 或自定义角色(Custom Roles),结合 IAM Conditions(条件约束)实现基于时间、源 IP 和资源标签的动态授权。对于微服务间的调用,必须遵循“一服务一账号”原则,禁用服务账号的外部密钥文件下载(Service Account Key),全面采用 Workload Identity 机制,通过短期 OIDC Token 进行凭据交换,彻底消灭因代码泄露导致密钥外泄的隐患。
出海业务面临严苛的 GDPR、CCPA 及行业数据安全审计。Google Cloud 独有的 VPC Service Controls 允许企业在 Cloud Storage、BigQuery、Cloud SQL 等托管 API 外部划定受保护的安全外围(Service Perimeter)。即使内部员工拥有合法的 IAM 凭据,只要其发起的请求来自外围网络之外,或者试图将受保护数据复制到非授权的项目存储桶中,请求都会被网络底层硬件直接拦截,构筑起无法跨越的数据防勒索与防外泄护城河。
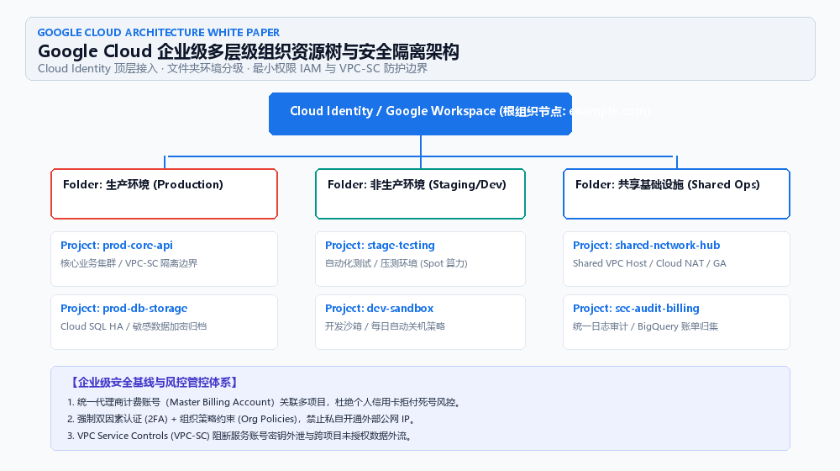
▲ 图:Google Cloud 企业级多层级组织资源树与安全隔离架构
在出海技术选型中,“google cloud vsaws”或“googlecloudvs”是技术决策者最常推演的核心议题。作为全球云计算的两大领头羊,Google Cloud 与 AWS 在底层设计哲学、硬件虚拟化与全球网络传输路径上展现出截然不同的技术基因。
AWS 早期通过 Nitro 架构将网络、存储及安全芯片全面从宿主机 CPU 剥离,树立了硬件虚拟化的标杆。而 Google Cloud 同样演进出了自研的 Titanium 专用芯片与加速系统。Titanium 配合 Google 自研的 Titan 安全微芯片,在服务器上电时即建立硬件级不可篡改的信任根(Root of Trust)。在计算实例调度上,GCP 的实时在线热迁移(Live Migration)技术独步业界 —— 当物理宿主机需要固件升级、硬件更换或遭遇突发故障时,运行中的 GCE 虚机可以在不重启、不丢包、应用零感知的情况下跨物理机迁移,彻底避免了 AWS 定期维护时强制实例停机的运维噩梦。
网络是 Google Cloud 最为瞩目的核心护城河。Google 拥有全球最大规模的私有海底光缆与陆地光纤骨干网(包括 Curie, Dunant, Grace Hopper 等专属跨洋光缆)。在 GCP 中,网络默认采用 Premium Tier(优质层):用户的请求在就近接入 Google 遍布全球的 180+ Edge PoP 点后,立即进入 Google 私有光纤骨干网传输,全程不经过不可控的公网多跳运营商路由,跨洋丢包率维持在 0.01% 以下,抖动极低。
相比之下,AWS 的标准网络路由采用“冷拔插”公网传输模型,用户流量在公网运营商中多次中继,直至靠近目标 Region 时才进入 AWS 网络;若要达到类似 GCP Premium Tier 的传输质量,企业必须额外付费开通 AWS Global Accelerator,这在无形中大幅增加了出海企业的架构复杂度与运维成本。
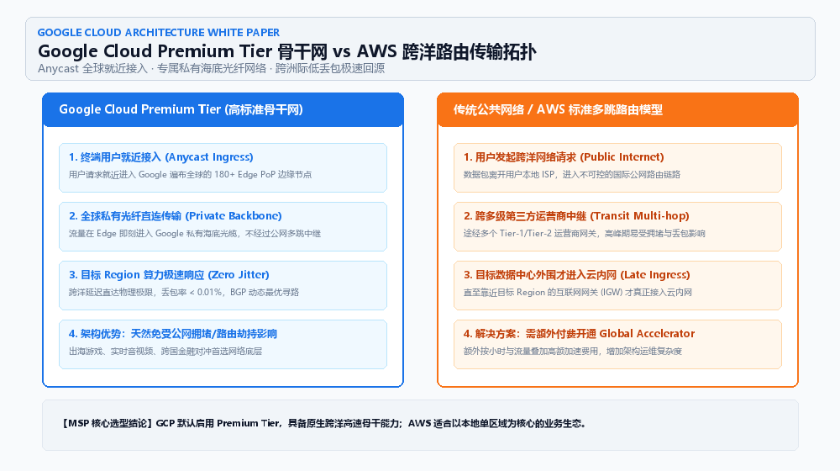
▲ 图:Google Cloud Premium Tier 骨干网 vs AWS 跨洋路由传输拓扑对比
为了帮助技术决策者清晰评估开户途径与平台特性,以下梳理了 Google Cloud 官方代理商合规开户 vs 传统模式,以及 Google Cloud vs AWS 的全维度对比决策表:
评估与选型维度 | Google Cloud (官方代理合规开户) | AWS (标准企业直签模式) | 非正规个人买号/黑产账号 |
账号主体与所有权 | 企业独立法人主体,绑定企业专属出海域名 | 企业独立主体,需境外企业或全币种信用卡 | 非法盗用或虚假身份,所有权完全不可控 |
风控合规与可用性 | 官方绿色通道,0% 封号率,享原厂 SLA 承保 | 合规运营,偶发因发卡行对账触发风控 | 90%+ 高危连坐封号率,二次验证即死号 |
跨洋网络传输质量 | 默认 Premium Tier 私有光纤,Anycast 极速接入 | 标准公网传输,需额外付费开通 Global Acc | 同 GCP,但随时面临网络切断与被封风险 |
虚机底层维护体验 | 独家 Live Migration 实时热迁移,业务零中断 | 部分底层维护需强制重启或停机维护 | 无法获得任何原厂维护预警与故障支撑 |
计费结算与商业折扣 | 支持离岸美金/人民币公对公,专属大客户返点 | 官方标准零售阶梯价,大客户返点门槛高 | 无合法发票,需个人垫资,资金安全无保障 |
MSP 架构与售后支持 | 7x24 小时中文架构师驻场,免费云架构审计 | 官方 Business Support 需按月消费额百分比额外付费 | 零售后支持,账号出现问题立即失联 |
作为 Google Cloud 官方授权总代理,我们为出海企业总结出一套标准化的 5 步接入实施流程,确保业务在最快 2 小时内合规点亮,平稳上线:
步骤一:企业实名与 Cloud Identity 组织激活
提交企业实名主体资料,由代理商在 Google 官方渠道开通白名单通道,通过企业专属域名激活 Cloud Identity 根组织节点,确立唯一的法权所有者。
步骤二:主计费账户(Master Billing Account)关联与授信配置
代理商将官方合作伙伴的主计费账号与客户的 Organization 绑定,直接下发授信额度。企业无需绑定任何个人信用卡,告别外汇额度限制与个人垫资烦恼。
步骤三:多项目环境编排与配额(Quota)前置调优
依据 Prod/Stage/Dev 分级原则建立 Project,根据业务预测(如大促、首发公测),由代理商协助向 Google 原厂提交紧急配额提升申请(覆盖高配 GPU、C3/C3D 实例核数及外网 IP 配额)。
步骤四:安全基线与 Shared VPC 骨干网络初始化
配置跨项目 Shared VPC,收敛公网出口至 Cloud NAT,强制推行 IAM 2FA 双因素认证与 VPC Service Controls 边界,完成基础安全加固。
步骤五:统一监控告警与 FinOps 账单看板交付
建立 Cloud Monitoring 性能告警看板,将 Billing 数据实时导出至 BigQuery 配合 Looker Studio 生成多维成本报表,实现资源开销的全透明治理。
答:直接在官网绑定个人信用卡存在三大痛点:首先,国内发卡行的境外风控经常导致信用卡扣款失败,从而引发系统误判秒封;其次,个人绑卡无法开具合规的国内企业增值税发票,财务对账与税务合规困难;最后,新自建账号初始配额极低(如 GPU 与高端算力配额受限),遇到业务突发无法快速提额。通过官方授权总代理开户,企业可享受公对公结算(美金/离岸人民币)、专属商务折扣返点、初始高配额绿色通道以及 7x24 小时原厂级中文架构师应急支持。
答:网上售卖所谓“现成谷歌云账号”属于严重的违规与黑灰产行为。这类账号通常采用虚假身份注册、批量自动化脚本开通,底层往往绑定来路不明的黑卡或盗刷卡。一旦上游持卡人发起拒付或 Google 安全大脑检测到关联指纹,账号会被全球风控体系永久封禁,关联的所有虚拟机、数据快照与云存储资产瞬间归零且不可恢复。企业出海切勿拿核心资产冒险,务必选择合规官方渠道。
答:Google Cloud 的核心优势在于其遍布全球的自建私有海底光纤网络与默认的 Premium Tier 路由协议。终端用户发起的请求在就近的 Google Edge PoP 边缘节点接入后,全程运行在 Google 专属骨干网中,避免了公网多跳运营商路由的拥堵与丢包,非常适合跨国音视频、实时竞技游戏及出海电商独立站。而 AWS 默认走公网路由,若需获得同等网络体验,需额外付费配置 Global Accelerator。
答:绝对不会。在标准的 Google Cloud 组织架构中,企业客户拥有 Organization Node 与所有 Project 的绝对所有权与最高管理权限(Super Admin)。代理商的角色仅为“计费账号关联方(Billing Account Partner)”,代理商无权、也无法越权访问客户的项目内部虚拟机、数据库或代码存储,数据资产完全归客户所有,严格符合 GDPR 与 SOC2 合规标准。
如果需要更深入咨询了解可以联系全球代理上TG:jinniuge 他们在云平台领域有更专业的知识和建议,他们有国际阿里云,国际腾讯云,国际华为云,aws亚马逊,谷歌云一级代理的渠道,客服1V1服务,支持免实名、免备案、免绑卡。开通即享专属VIP优惠、充值秒到账、官网下单享双重售后支持。不懂找他们就对了。